Ist das Ihr Unternehmen?
Profil kostenlos übernehmen: Anfragen erhalten, Daten selbst korrigieren, Verifiziert-Abzeichen beantragen.
IT-Security-Beratung und Managed Security Services für den Mittelstand aus dem Chiemgau
Saphira Security GmbH & Co. KG
Kirchanschöring (Chiemgau)Neu auf Amplifa
Über Saphira Security
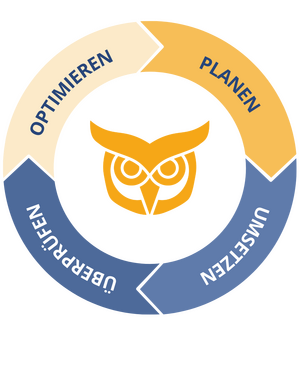
Saphira Security ist ein IT-Sicherheitsberatungsunternehmen mit Sitz in Kirchanschöring im Chiemgau. Das Unternehmen bietet externe Informationssicherheits-Beauftragte (ISB/vCISO), IT-Security-Beratung, Risiko- und Schwachstellenanalysen sowie automatisierte Pentests an. Zu den Analyse-Produkten zählen der IT-Infrastruktur-Scan STRIX (Light oder Full) für Endgeräte, Server, Cloud-Umgebungen wie M365 und Azure sowie Active Directory, der agentenlose Azure-Infrastructure-Scan OTUS inklusive Entra ID und der automatisierte Pentest ASIO. Im Managed Security Service OWL (Orientierung, Wegbereitung & Lebenszyklus) begleitet Saphira Security Kunden dauerhaft bei der Weiterentwicklung ihrer Cybersecurity-Strategie, inklusive Schulungen, Richtlinienerstellung, Systemkonfiguration und Definition von Leistungskennzahlen. Die Beratung folgt dem OWL-Prinzip als kontinuierlichem Zyklus aus Bestandsaufnahme, Planung, Umsetzung und laufender Optimierung. Zielgruppen sind mittelständische Unternehmen, auch mit kritischer Infrastruktur, insbesondere im Hinblick auf regulatorische Vorgaben wie NIS-2, ISO 27001 und DSGVO.
- Standort
- Kirchanschöring
- Verfahren
- IT-Security-Beratung / Externer ISB (vCISO), Schwachstellenanalyse (Vulnerability Scan), Risikoanalyse, IT-Infrastruktur Scan (STRIX), Azure Infrastructure Scan (OTUS), Automatisierter Pentest (ASIO), Managed Security Service (OWL), Schulungen und Awareness-Trainings
- Werkstoffe
- IT-Infrastruktur-Scan, Azure Infrastructure Scan, Automatisierter Pentest, Managed Security Service
- Zertifikate
- ISO 27001 (Ausrichtung der Beratung)
- Branchen
- Mittelständische Unternehmen, Kritische Infrastruktur, Branchenübergreifend, branchenübergreifend
- 01
Bestandsaufnahme & Strategie
- 02
Risikoanalyse & Planung
- 03
Umsetzung (Richtlinien, Konfiguration, Schulungen)
- 04
Kontinuierliche Beratung & Optimierung
Leistungen & Methoden
IT-Infrastruktur-Scan
Scan der gesamten IT-Infrastruktur inklusive Endgeräte, Server, Cloud-Umgebungen (M365, Azure) und Active Directory auf Sicherheitslücken.
Azure Infrastructure Scan
Agentenlose, automatisierte Prüfung der Azure-Infrastruktur und Entra ID mit priorisierten Handlungsempfehlungen und Angriffspfad-Schaubild.
Automatisierter Pentest
Automatisierte Penetration-Tests und kontrollierte Angriffssimulationen aus Angreiferperspektive zur Ermittlung der Angriffsfläche.
Managed Security Service
Orientierung, Wegbereitung & Lebenszyklus: dauerhafte Begleitung bei Weiterentwicklung der Cybersecurity-Strategie inklusive Schulung und Optimierung.
Standort
Kirchanschöring
DEHauptsitz/Büro
Analysen & Services
Einblicke in die Fertigung
Branchen
Verfahren & technische Grenzen
| Verfahren | Toleranz | Max. Bauteil | Gewicht | Losgröße | Werkstoffe |
|---|---|---|---|---|---|
| IT-Security-Beratung / Externer ISB (vCISO)Engineering | – | – | – | – | – |
| Schwachstellenanalyse (Vulnerability Scan)Prüfung | – | – | – | – | – |
| RisikoanalysePrüfung | – | – | – | – | – |
| IT-Infrastruktur Scan (STRIX)Prüfung | – | – | – | – | – |
| Azure Infrastructure Scan (OTUS)Prüfung | – | – | – | – | – |
| Automatisierter Pentest (ASIO)Prüfung | – | – | – | – | – |
| Managed Security Service (OWL)Engineering | – | – | – | – | – |
| Schulungen und Awareness-TrainingsEngineering | – | – | – | – | – |
| Erstellung/Rework von Sicherheitsrichtlinien und -dokumentationenEngineering | – | – | – | – | – |
Zusatzleistungen
Compliance & Sicherheit
Die Leistungen orientieren sich an anerkannten Standards wie ISO 27001 sowie an regulatorischen Vorgaben wie NIS-2 und DSGVO. Notfall- und Backup-Wiederherstellungspläne werden definiert und getestet.
| Nachweis | Kirchanschöring |
|---|---|
| ISO 27001 (Ausrichtung der Beratung) |